Golpes de fim de ano: o boleto que parece certo e o dinheiro que vai para a conta errada
20 de novembro de 2026 · 10 min de leitura
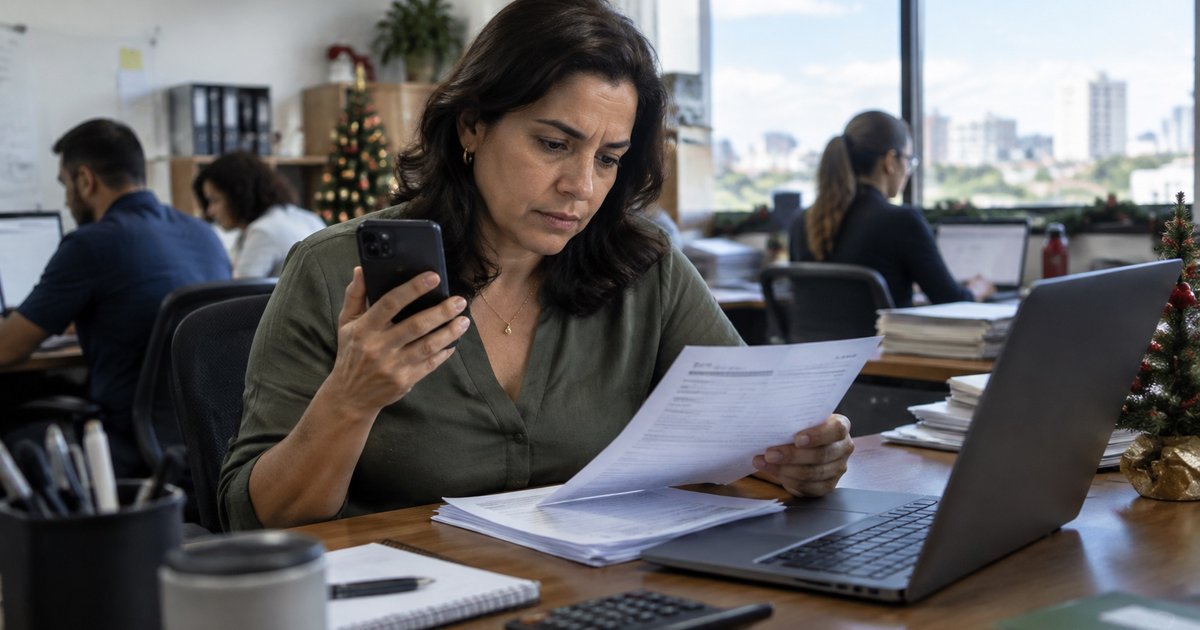
Imagine a cena. É uma terça-feira de dezembro. A pessoa do financeiro está com uma pilha de contas para pagar antes do recesso, metade da equipe já entrou de férias e o telefone não para. Chega um e-mail do fornecedor de sempre, com a assinatura de sempre, avisando que a conta bancária mudou e mandando o boleto novo em anexo. Tudo parece normal. O pagamento é feito.
Duas semanas depois, o fornecedor liga cobrando. O dinheiro nunca chegou para ele. Foi para a conta de um golpista.
Essa história acontece com empresas de todos os tamanhos, e não porque alguém foi descuidado. Acontece porque o golpe foi montado para parecer exatamente com a rotina. Neste artigo, a gente explica como ele funciona, por que o fim de ano é a época preferida e o que a sua empresa pode fazer, a partir de hoje, para não ser a próxima.
Por que o fim de ano é a temporada preferida dos golpistas
Pense no golpista como alguém que procura a porta destrancada. No fim do ano, várias portas ficam assim ao mesmo tempo:
- Volume maior de pagamentos. Décimo terceiro, fornecedores, renovações de contrato, compras para o ano que vem. Quando a pilha é grande, cada boleto recebe menos atenção.
- Pressa. Todo mundo quer fechar tudo antes do recesso. Pressa é o melhor amigo do golpe, porque quem está com pressa confere menos.
- Pessoas fora. Com gente de férias, quem cobre a função de outro colega nem sempre conhece os fornecedores, os valores de costume ou o jeito como aquele cliente escreve.
- Mudanças que parecem normais. Nessa época é comum fornecedor reajustar preço, trocar de banco ou mudar o modelo de cobrança. Um aviso de "mudamos de conta" não chama atenção.
Os bancos e a Febraban costumam reforçar os alertas sobre golpes justamente nessa época do ano. Não é coincidência. É quando a defesa está mais cansada.
Como o golpe funciona, explicado sem complicação
Existem algumas variações, mas quase todas seguem a mesma lógica: o golpista não precisa invadir o seu banco. Ele só precisa convencer alguém da sua empresa a pagar para a conta errada. Vamos às três formas mais comuns.
1. O boleto adulterado
O boleto parece verdadeiro. Tem o logotipo do fornecedor, o valor certo, a data certa. Só que o código de barras foi trocado. Quando alguém paga, o dinheiro vai para outra conta.
Isso pode acontecer de várias formas: um e-mail falso que imita o fornecedor, um anexo trocado no meio do caminho, ou até um programa malicioso instalado no computador que altera o código de barras na hora de imprimir ou copiar. É por isso que os bancos vêm recomendando evitar imprimir boleto e preferir pagar direto pelo aplicativo ou pelo internet banking.
2. O aviso de "trocamos de conta"
Aqui o golpista nem precisa de boleto. Ele manda uma mensagem que parece vir do fornecedor dizendo que a conta bancária ou a chave Pix mudou. Às vezes a mensagem vem de um endereço quase igual ao verdadeiro, com uma letra trocada. Às vezes vem do endereço verdadeiro mesmo, porque a caixa de e-mail do fornecedor foi invadida.
Esse segundo caso é o mais perigoso, e vale a pena entender o porquê. Quando o golpista entra na caixa de e-mail de alguém, ele não age logo. Ele fica quieto, lendo as conversas, aprendendo quem paga o quê, quando e como cada pessoa escreve. Quando chega a hora de uma cobrança grande, ele responde no meio da conversa real, com o tom certo e as informações certas. Para quem recebe, não existe nada de estranho.
3. O pedido urgente do "chefe"
Uma variação que cresce muito: a mensagem não vem do fornecedor, vem de alguém de dentro. Um e-mail ou WhatsApp que parece ser do dono ou do diretor pedindo um pagamento urgente, "que eu explico depois", para fechar um negócio antes do fim do ano. A urgência e a autoridade fazem a pessoa pular a conferência.
Se quiser entender melhor como esses e-mails enganam até a equipe mais atenta, a gente detalhou o assunto no artigo sobre phishing e golpes por e-mail.
O que está em jogo para a sua empresa
O prejuízo mais óbvio é o dinheiro que foi embora. E, na maioria dos casos, ele é muito difícil de recuperar, porque o golpista costuma movimentar o valor rapidamente para outras contas.
Mas o problema não para aí. Pense nos efeitos em cadeia:
- Você continua devendo ao fornecedor. Do ponto de vista dele, ele não recebeu. Muitas vezes a empresa acaba pagando duas vezes para não perder a relação ou o fornecimento.
- A relação comercial fica abalada. Começa uma discussão sobre de quem é a culpa: de quem teve o e-mail invadido ou de quem pagou sem conferir.
- Tempo e energia da diretoria. Boletim de ocorrência, contato com o banco, conversa com advogado, reunião com o fornecedor. Tudo isso em dezembro, quando ninguém tem tempo sobrando.
- O golpista pode ainda estar lá dentro. Se o golpe aconteceu porque um e-mail da sua empresa foi invadido, essa porta continua aberta até alguém fechar.
Para dar uma ideia do tamanho, pense numa hipótese: uma empresa que paga por mês R$ 40 mil a um fornecedor de matéria-prima. Um único boleto adulterado nessa conta já significa R$ 40 mil fora do caixa, e mais R$ 40 mil para quitar a dívida real. É um número ilustrativo, mas mostra por que um golpe só pode comprometer o fim de ano inteiro.
Os sinais de alerta que qualquer pessoa da equipe consegue reconhecer
A boa notícia é que a maioria desses golpes deixa pistas. Não é preciso ser técnico para reparar nelas. Vale imprimir esta lista e deixar perto de quem paga contas:
- Qualquer mudança de conta bancária ou chave Pix. Esse é o sinal número um. Fornecedor sério muda de banco raramente, e quando muda, a mudança tem que ser confirmada por outro canal.
- Urgência fora do normal. "Precisa ser hoje", "o sistema vai bloquear", "senão perdemos o desconto". Pressa é a principal ferramenta do golpista.
- Nome do recebedor diferente. Quando você digita o código de barras no aplicativo do banco, ele mostra para quem o dinheiro vai. Se o nome ou o CNPJ não for o do fornecedor, pare.
- Endereço de e-mail quase igual. Um "fornecedorabc" que vira "fornecedor-abc" ou "fornecedorabcc". Leia o endereço com calma, letra por letra.
- Pedido para não comentar com ninguém. Nenhum pagamento legítimo precisa ser segredo dentro da própria empresa.
- Valor ou data diferentes do habitual sem uma explicação clara.
Cinco hábitos que fecham a porta
Lista de sinais ajuda, mas o que realmente protege é processo. Ou seja, regras simples que valem para todo mundo, inclusive para o dono, inclusive em dezembro.
Hábito 1: toda troca de conta é confirmada por telefone
Esta é a regra mais importante do artigo. Se chegou um aviso de que o fornecedor mudou de conta, ligue para ele. Mas atenção ao detalhe que faz toda a diferença: ligue para o número que você já tinha no cadastro, nunca para o número que veio no e-mail novo. Se o e-mail for falso, o telefone dele também é.
Hábito 2: confira o beneficiário antes de confirmar o pagamento
Antes de apertar o botão, olhe o nome e o CNPJ que o aplicativo do banco mostra. Leva cinco segundos e pega boa parte das fraudes de boleto. Se puder, use o DDA, que é o serviço do banco que mostra automaticamente os boletos emitidos no CNPJ da sua empresa. Boleto que aparece no DDA veio do sistema bancário, não de um anexo de e-mail.
Hábito 3: dois olhos em pagamento acima de um valor
Defina um valor a partir do qual o pagamento precisa da aprovação de uma segunda pessoa. Não é desconfiança da equipe. É proteção para a própria equipe, porque ninguém fica sozinho com a responsabilidade de uma decisão que pode custar caro.
Hábito 4: pedido urgente do chefe se confirma por outro canal
Combine com a equipe, de forma aberta: "se eu pedir pagamento urgente por e-mail ou WhatsApp, me liga antes". Quando todo mundo sabe que essa conferência é esperada, ninguém se sente constrangido de fazer.
Hábito 5: avise a equipe antes do recesso
Uma conversa de dez minutos na primeira semana de dezembro vale muito. Mostre esta lista, lembre quem está cobrindo férias de quem, e deixe claro que perguntar nunca é problema. Golpe se alimenta de vergonha de perguntar.
Onde a TI entra nessa história
Até aqui falamos de hábitos, e eles são a primeira linha de defesa. Mas uma parte importante do problema começa num lugar que a equipe do financeiro não enxerga: a caixa de e-mail invadida.
Lembra que o golpe mais perigoso é aquele em que o criminoso entra no e-mail de alguém e fica lendo as conversas? Isso quase sempre começa com uma senha roubada. E é aqui que algumas proteções fazem uma diferença enorme:
- Verificação em duas etapas em todas as contas. Mesmo que a senha vaze, o golpista não entra sem o segundo código. É a tranca barata que evita o prejuízo caro, como explicamos no artigo sobre senhas e verificação em duas etapas.
- Vigilância sobre regras escondidas no e-mail. Um truque comum do golpista é criar uma regra que esconde ou desvia automaticamente certas mensagens, por exemplo, as respostas do fornecedor de verdade. A vítima nem percebe. Quem acompanha o ambiente de perto consegue identificar esse tipo de regra suspeita.
- Alerta de acessos estranhos. Um login vindo de outro país às três da manhã é um sinal claro. Mas só vira alerta se alguém estiver olhando.
- Configuração de segurança do Microsoft 365. Muita empresa acredita que, por usar uma ferramenta de grande marca, já está protegida. Não está. O ambiente precisa ser configurado e acompanhado, e explicamos isso em detalhe no artigo o Microsoft 365 não vem seguro de fábrica.
- Computadores protegidos e atualizados. Lembra do programa malicioso que troca o código de barras na hora de imprimir? Ele precisa estar instalado no computador para funcionar. Proteção gerenciada e atualizações em dia reduzem muito esse risco.
Nenhuma dessas medidas substitui o telefonema de confirmação. Mas, juntas, elas diminuem as chances de o golpista conseguir entrar e montar a armadilha.
E se o golpe já aconteceu?
Se você desconfia que pagou um boleto falso ou transferiu para a conta errada, o tempo é o fator mais importante. Siga esta ordem:
- Ligue para o seu banco imediatamente e informe a fraude. Quanto mais rápido, maior a chance de o banco tentar bloquear o valor na conta de destino. Se foi por Pix, peça especificamente o acionamento do Mecanismo Especial de Devolução.
- Registre o boletim de ocorrência, que pode ser feito pela internet na maioria dos estados.
- Avise o fornecedor pelo telefone que você já tinha, para que ele também verifique se o e-mail dele foi invadido.
- Chame a TI para verificar se alguma caixa de e-mail da sua empresa foi comprometida, trocar senhas e fechar a porta. Se o golpista entrou uma vez, ele pode tentar de novo.
- Guarde tudo: e-mails, boletos, comprovantes. Vai ser útil para o banco, para a polícia e, se for o caso, para o advogado.
Para resumir
O golpe de fim de ano não depende de tecnologia sofisticada. Ele depende de pressa, de rotina e de alguém que não confere. Por isso, a proteção mais eficiente também é simples: confirmar toda troca de conta por telefone, conferir o recebedor antes de pagar, ter duas pessoas aprovando valores maiores e manter o e-mail da empresa protegido e acompanhado.
Se a sua empresa tem um escritório de contabilidade parceiro, vale combinar essas regras com ele também, porque dezembro é o mês mais pesado da rotina contábil. Falamos sobre isso no artigo sobre TI na rotina de uma contabilidade.
E se você quer saber, de forma rápida, quais portas estão abertas hoje na sua empresa, comece pelo nosso diagnóstico gratuito. São oito perguntas, leva poucos minutos e você recebe a nota na hora.
